लखनऊ में अंतरराष्ट्रीय साइबर ठगी के कॉल सेंटर का भंडाफोड़, 16 गिरफ्तार; अमेरिकी नागरिकों को ऐसे बनाते थे निशाना
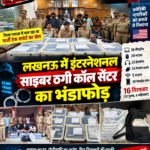
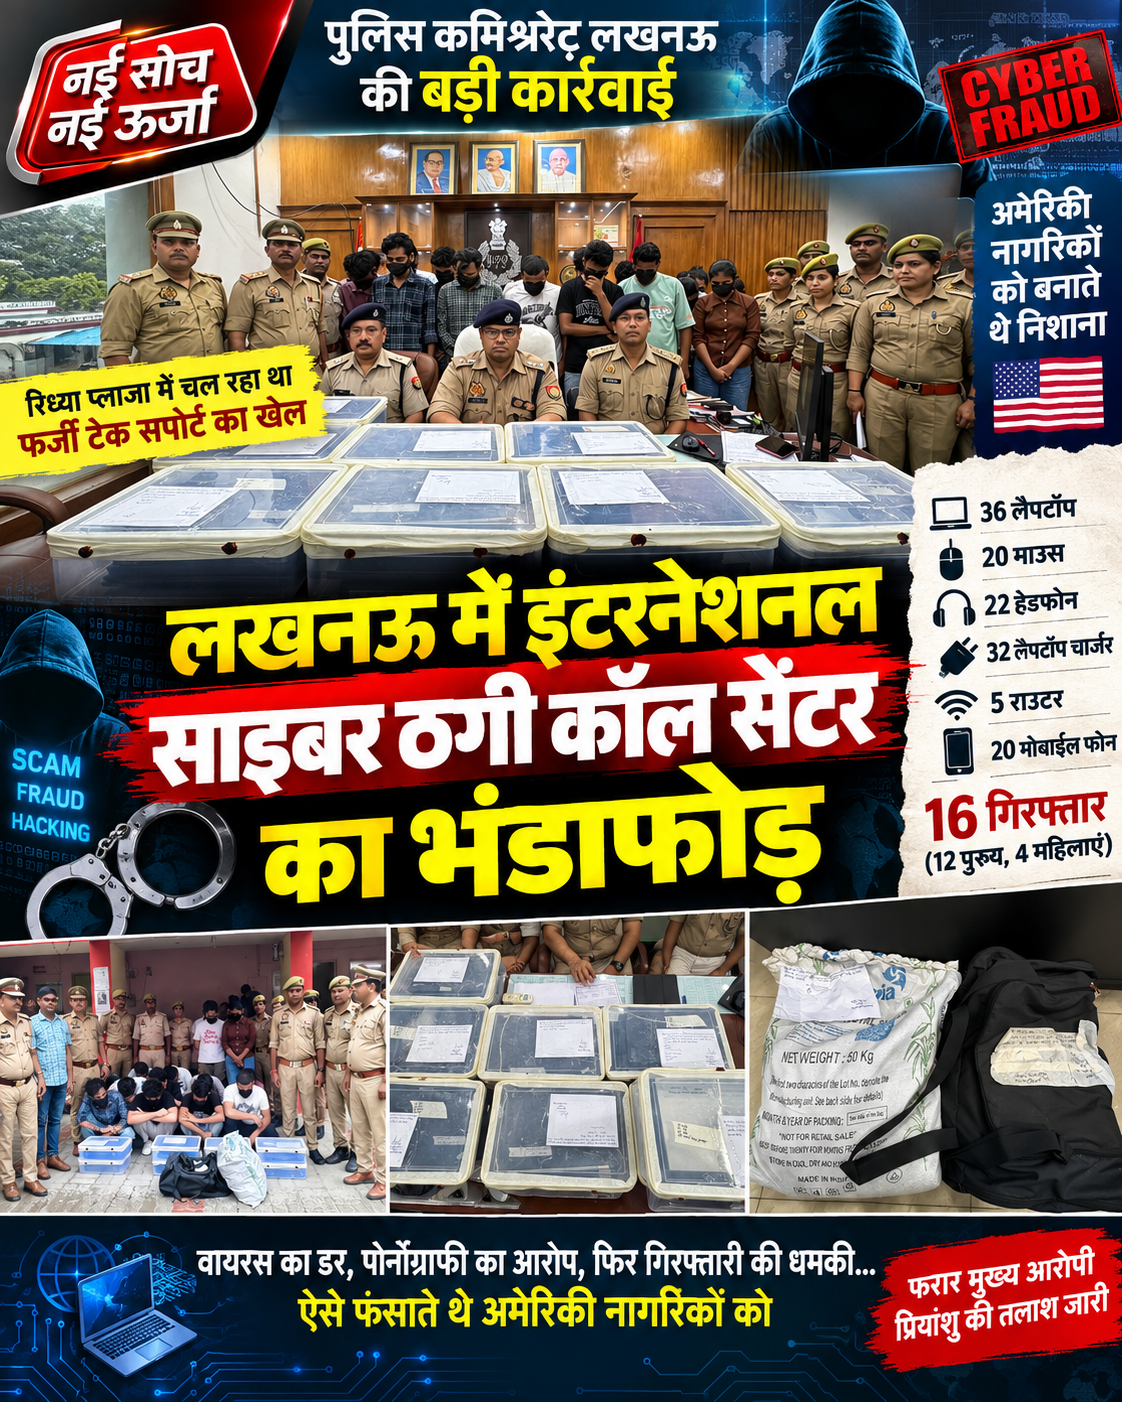
लखनऊ, 19 सितंबर 2026: राजधानी लखनऊ में साइबर अपराध के खिलाफ कमिश्नरेट पुलिस ने बड़ी कार्रवाई का दावा किया है। अलीगंज थाना पुलिस ने रिध्या प्लाजा में संचालित कथित अंतरराष्ट्रीय साइबर फ्रॉड कॉल सेंटर का खुलासा करते हुए 16 लोगों को गिरफ्तार किया है। पुलिस के मुताबिक पकड़े गए आरोपियों में 12 पुरुष और 4 महिलाएं शामिल हैं। कार्रवाई के दौरान पुलिस ने बड़ी संख्या में डिजिटल उपकरण भी बरामद किए हैं, जिनमें 36 लैपटॉप, 20 माउस, 22 हेडफोन, 32 लैपटॉप चार्जर, 5 राउटर और 20 मोबाइल फोन शामिल हैं।
पुलिस के अनुसार यह कॉल सेंटर मुख्य रूप से अमेरिकी नागरिकों को निशाना बनाकर साइबर ठगी करने के लिए इस्तेमाल किया जा रहा था। कथित तौर पर ठगी का पूरा नेटवर्क अलग-अलग टीमों में बंटा हुआ था। पहले एजेंट पीड़ित से संपर्क करता था, फिर वेरिफायर उसकी जानकारी की पुष्टि करता और अंत में क्लोजर टीम खुद को सरकारी विभागों का अधिकारी बताकर पीड़ित को कानूनी कार्रवाई और गिरफ्तारी का डर दिखाती थी। इसके बाद अलग-अलग माध्यमों से पैसे ट्रांसफर कराए जाने का आरोप है।
कमिश्नरेट लखनऊ की ओर से जारी प्रेस नोट के मुताबिक, इस मामले में थाना अलीगंज में मुकदमा अपराध संख्या 180/2026 दर्ज किया गया है। पुलिस ने मामले में BNS की विभिन्न धाराओं के साथ आईटी एक्ट की धारा 66C और 66D के तहत भी मुकदमा दर्ज किया है।
सुबह चार बजे संदिग्ध व्यक्ति से मिली पुलिस को अहम जानकारी
पुलिस के मुताबिक, 18 सितंबर 2026 को तड़के करीब 4 बजे अलीगंज थाना पुलिस क्षेत्र में गश्त और चेकिंग कर रही थी। इसी दौरान रिध्या प्लाजा के पास पुलिस टीम को एक संदिग्ध व्यक्ति दिखाई दिया।
पूछताछ में उस व्यक्ति ने पुलिस को बताया कि वह रिध्या प्लाजा में काम करता है। हालांकि, रात के उस समय उसकी मौजूदगी और गतिविधियां पुलिस को संदिग्ध लगीं। इसके बाद पुलिस टीम ने रिध्या प्लाजा स्थित परिसर की जांच शुरू की।
जांच के दौरान वहां एक कॉल सेंटर संचालित मिला। पुलिस के मुताबिक अतिरिक्त पुलिस बल बुलाकर जब परिसर की विस्तृत जांच की गई तो वहां से कथित साइबर फ्रॉड गतिविधियों से जुड़े महत्वपूर्ण साक्ष्य मिले।
इसके बाद पुलिस ने मौके पर मौजूद लोगों को हिरासत में लिया और पूछताछ शुरू की। पुलिस के अनुसार कुल 16 लोगों को गिरफ्तार किया गया।
कॉल सेंटर में तीन स्तर पर चलता था कथित ठगी का नेटवर्क
पुलिस की प्रारंभिक पूछताछ में साइबर ठगी का एक व्यवस्थित मॉडल सामने आने की बात कही गई है। पुलिस के अनुसार कॉल सेंटर में काम को तीन अलग-अलग टीमों में बांटा गया था।
इनमें—
- एजेंट टीम
- वेरिफायर टीम
- क्लोजर टीम
शामिल थीं।
पुलिस का कहना है कि प्रत्येक टीम को अलग जिम्मेदारी दी गई थी। इस तरीके से काम को कई चरणों में बांटकर पीड़ित से संपर्क करने से लेकर रकम हासिल करने तक की प्रक्रिया संचालित की जाती थी।
फर्जी पॉप-अप से शुरू होता था पूरा खेल
पुलिस के मुताबिक आरोपी पहले अमेरिकी नागरिकों के कंप्यूटर पर फर्जी पॉप-अप और सुरक्षा चेतावनी प्रदर्शित करवाते थे। इन संदेशों में कंप्यूटर में वायरस, तकनीकी समस्या या सुरक्षा खतरे की जानकारी दिखाई जाती थी।
पीड़ित को समस्या गंभीर होने का विश्वास दिलाया जाता था और पॉप-अप में दिए गए विकल्प के जरिए संपर्क करने के लिए प्रेरित किया जाता था। पुलिस के अनुसार जब पीड़ित दिए गए नंबर या विकल्प के जरिए संपर्क करता था तो उसकी कॉल कथित तौर पर लखनऊ स्थित कॉल सेंटर तक पहुंचती थी।
इसके बाद एजेंट खुद को Microsoft का एजेंट या ग्लोबल टेक्निकल सपोर्ट कर्मचारी बताकर बातचीत शुरू करता था।
पुलिस के मुताबिक इसी बातचीत के जरिए पीड़ित का भरोसा जीतने की कोशिश की जाती थी।
UltraViewer जैसे रिमोट एक्सेस सॉफ्टवेयर का इस्तेमाल
पुलिस के अनुसार पीड़ित को कंप्यूटर की समस्या ठीक करने का भरोसा दिलाकर आरोपियों द्वारा UltraViewer जैसे रिमोट-एक्सेस सॉफ्टवेयर के जरिए कंप्यूटर तक पहुंच हासिल की जाती थी।
रिमोट एक्सेस मिलने के बाद आरोपी कथित तौर पर पीड़ित के कंप्यूटर पर फर्जी सिक्योरिटी स्कैन करते थे। इसके बाद कंप्यूटर में गंभीर और आपत्तिजनक गतिविधियों के निशान मिलने का दावा किया जाता था।
पुलिस का आरोप है कि इसी चरण में पीड़ित को मानसिक रूप से डराने की प्रक्रिया शुरू होती थी।
पोर्नोग्राफी और ड्रग्स से जुड़े आरोप लगाकर डराते थे
पुलिस के अनुसार कथित ठगी करने वाले पीड़ित को यह बताते थे कि उसके कंप्यूटर से पोर्नोग्राफी वेबसाइट एक्सेस की गई है या फिर चाइल्ड पोर्नोग्राफी, ड्रग स्मगलिंग जैसी गैरकानूनी गतिविधियों से संबंधित सबूत मिले हैं।
इस तरह की जानकारी देकर पीड़ित को यह विश्वास दिलाने की कोशिश की जाती थी कि उसके खिलाफ गंभीर कानूनी कार्रवाई हो सकती है।
पुलिस का कहना है कि डर का माहौल बनाने के बाद आरोपियों द्वारा पीड़ित से उसकी व्यक्तिगत और अन्य महत्वपूर्ण जानकारियां हासिल की जाती थीं।
यही जानकारी बाद में कॉल सेंटर की दूसरी टीम को भेजी जाती थी।
वेरिफायर टीम दोबारा करती थी संपर्क
पुलिस के मुताबिक एजेंट द्वारा जुटाई गई जानकारी को वेरिफायर टीम के पास भेजा जाता था। वेरिफायर टीम पीड़ित से दोबारा संपर्क करती और पहले हासिल की गई जानकारी की पुष्टि करती थी।
पुलिस का कहना है कि इस प्रक्रिया के बाद मामले को कॉल सेंटर की तीसरी टीम यानी क्लोजर टीम को सौंप दिया जाता था।
इस तरह कथित साइबर ठगी में काम करने वाले प्रत्येक व्यक्ति की भूमिका अलग थी और पूरा सिस्टम एक संगठित प्रक्रिया की तरह संचालित किया जा रहा था।
खुद को सरकारी अधिकारी बताकर करते थे कथित ब्लैकमेल
पुलिस के अनुसार क्लोजर टीम के सदस्य कथित तौर पर अलग-अलग सरकारी विभागों के अधिकारी बनकर पीड़ितों से संपर्क करते थे।
पीड़ित को गिरफ्तारी और कानूनी कार्रवाई का डर दिखाकर कथित तौर पर उससे पैसे की मांग की जाती थी। पुलिस के मुताबिक आरोपियों द्वारा अलग-अलग माध्यमों से धनराशि ट्रांसफर कराई जाती थी।
पुलिस ने बताया कि प्रारंभिक जांच में गिफ्ट कार्ड, बैंक ट्रांसफर और क्रिप्टोकरेंसी जैसे माध्यमों से रकम हासिल किए जाने की जानकारी सामने आई है।
हालांकि, इस नेटवर्क से कुल कितनी रकम की ठगी की गई और कितने विदेशी नागरिक इसके शिकार हुए, इसका अंतिम आंकड़ा अभी पुलिस जांच के बाद ही सामने आएगा।
मुख्य आरोपी प्रियांशु फरार, तलाश में पुलिस टीम
पुलिस के मुताबिक इस कथित कॉल सेंटर का संचालन मुख्य अभियुक्त शिवा उर्फ प्रियांशू कर रहा था, जो फिलहाल फरार है।
पुलिस ने उसकी गिरफ्तारी के लिए अलग टीम गठित किए जाने की जानकारी दी है। पुलिस का कहना है कि फरार आरोपी की तलाश की जा रही है और जल्द उसकी गिरफ्तारी सुनिश्चित करने का प्रयास किया जा रहा है।
पूछताछ में नेहल और आशीष की भूमिका भी सामने आने की बात पुलिस ने कही है। पुलिस के अनुसार दोनों मुख्य आरोपी के अधीन काम करते थे और कॉल सेंटर के संचालन तथा प्रबंधन में उनकी महत्वपूर्ण भूमिका थी।
हायरिंग से लेकर ट्रेनिंग तक की जिम्मेदारी
पुलिस के अनुसार कॉल सेंटर में काम करने वाले कर्मचारियों की एंट्री और उपस्थिति, हायरिंग और ट्रेनिंग जैसी व्यवस्थाओं में नेहल और आशीष की भूमिका थी।
पुलिस ने बताया कि कॉल सेंटर में काम करने वाले कर्मचारियों को करीब 18 हजार से 30 हजार रुपये प्रतिमाह वेतन दिया जाता था। इसके अलावा उनके रहने और भोजन की व्यवस्था भी कथित तौर पर निःशुल्क की जाती थी।
इससे पुलिस को आशंका है कि कॉल सेंटर में काम करने वालों की भर्ती और प्रशिक्षण एक व्यवस्थित प्रक्रिया के तहत किया जाता था।
36 लैपटॉप समेत भारी मात्रा में डिजिटल उपकरण बरामद
छापेमारी के दौरान पुलिस ने बड़ी संख्या में इलेक्ट्रॉनिक और डिजिटल उपकरण बरामद किए हैं।
बरामद सामान में शामिल हैं:
- 36 लैपटॉप
- 20 माउस
- 22 हेडफोन
- 32 लैपटॉप चार्जर
- 5 राउटर
- 20 व्यक्तिगत मोबाइल फोन
पुलिस के अनुसार बरामद सभी डिजिटल उपकरणों और दस्तावेजों को कब्जे में लेकर उनकी तकनीकी और फॉरेंसिक जांच कराई जा रही है।
इस जांच के जरिए पुलिस कथित साइबर अपराध नेटवर्क से जुड़े अन्य लोगों, विदेशी पीड़ितों, कॉलिंग सिस्टम और पैसों के लेनदेन के बारे में जानकारी जुटाने का प्रयास कर रही है।
डिजिटल साक्ष्यों से खुल सकते हैं नेटवर्क के और राज
पुलिस का कहना है कि बरामद लैपटॉप, मोबाइल, राउटर और अन्य डिजिटल उपकरणों की जांच इस मामले में अहम भूमिका निभाएगी।
इन उपकरणों से कॉल रिकॉर्ड, चैट, ई-मेल, सॉफ्टवेयर लॉग, बैंकिंग जानकारी, क्रिप्टोकरेंसी से जुड़े लेनदेन और अन्य डिजिटल साक्ष्य मिलने की संभावना पुलिस जांच का हिस्सा है।
कमिश्नरेट लखनऊ के मुताबिक डिजिटल साक्ष्यों का विस्तृत विश्लेषण कराया जा रहा है। इसके आधार पर साइबर फ्रॉड नेटवर्क से जुड़े अन्य लोगों और संभावित वित्तीय लाभार्थियों की पहचान की जाएगी।
16 आरोपियों में अलग-अलग राज्यों के लोग
पुलिस की ओर से जारी विवरण के मुताबिक पकड़े गए आरोपियों में उत्तर प्रदेश के अलावा गुजरात, पश्चिम बंगाल, बिहार और महाराष्ट्र से जुड़े लोग शामिल हैं।
पुलिस ने बताया कि गिरफ्तार किए गए लोगों में अलग-अलग उम्र के पुरुष और महिलाएं शामिल हैं। चार महिलाएं और 12 पुरुष इस कार्रवाई में गिरफ्तार किए गए हैं।
पुलिस का कहना है कि सभी आरोपियों से पूछताछ की जा रही है और उनके बयानों तथा बरामद डिजिटल साक्ष्यों के आधार पर नेटवर्क में शामिल अन्य लोगों की भूमिका की जांच की जा रही है।
एक आरोपी का आपराधिक इतिहास भी सामने आया
पुलिस प्रेस नोट के अनुसार गिरफ्तार आरोपी आशीष का एक पूर्व आपराधिक मामला भी सामने आया है। पुलिस ने बताया कि उसके खिलाफ वर्ष 2025 में पश्चिम बंगाल के इकोपार्क थाने से संबंधित साइबर अपराध का मुकदमा दर्ज था।
अब लखनऊ पुलिस इस पुराने मामले और मौजूदा मामले के बीच संभावित संबंधों की भी जांच कर रही है।
अलीगंज पुलिस और साइबर सेल की संयुक्त कार्रवाई
इस कार्रवाई में थाना अलीगंज पुलिस के साथ साइबर सेल कमिश्नरेट लखनऊ की टीम भी शामिल रही।
पुलिस के अनुसार अलीगंज थाने के प्रभारी निरीक्षक ध्रुव कुमार के नेतृत्व में पुलिस टीम ने कार्रवाई की। इसके अलावा कई उपनिरीक्षक, हेड कांस्टेबल, कांस्टेबल और महिला पुलिसकर्मियों ने अभियान में हिस्सा लिया।
साइबर सेल की टीम ने भी डिजिटल साक्ष्यों और साइबर अपराध से जुड़े पहलुओं की जांच में सहयोग किया।
पुलिस टीम को मिला 25 हजार रुपये का पुरस्कार
साइबर फ्रॉड कॉल सेंटर का खुलासा करने वाली पुलिस टीम के कार्य की सराहना करते हुए पुलिस उपायुक्त उत्तरी की ओर से टीम को 25 हजार रुपये नगद पुरस्कार दिए जाने की जानकारी प्रेस नोट में दी गई है।
इसके अलावा कांस्टेबल विपिन कुमार वर्मा को उत्कृष्ट एवं सराहनीय कार्य के लिए अलग से 5 हजार रुपये नगद पुरस्कार से सम्मानित किया गया।
पुलिस के अनुसार यह कार्रवाई साइबर अपराध के खिलाफ चलाए जा रहे अभियान के तहत महत्वपूर्ण मानी जा रही है।
किन धाराओं में दर्ज हुआ मुकदमा?
इस मामले में थाना अलीगंज में मु0अ0सं0 180/2026 दर्ज किया गया है। पुलिस के अनुसार मुकदमे में BNS की धारा 3(5), 61(2), 318(4), 319(2), 336(3), 337, 338, 339 और 340(2) के साथ आईटी एक्ट की धारा 66C और 66D लगाई गई हैं।
आगे की कानूनी कार्रवाई पुलिस जांच और उपलब्ध साक्ष्यों के आधार पर की जा रही है।
जांच के बाद सामने आएगी ठगी की पूरी तस्वीर
लखनऊ पुलिस की इस कार्रवाई के बाद अब सबसे बड़ा सवाल यह है कि कथित कॉल सेंटर से कितने लोगों को ठगी का शिकार बनाया गया और इस नेटवर्क के जरिए कुल कितनी रकम का लेनदेन हुआ।
पुलिस फिलहाल डिजिटल उपकरणों और दस्तावेजों की जांच कर रही है। इसके साथ ही गिरफ्तार आरोपियों से पूछताछ के आधार पर नेटवर्क से जुड़े अन्य लोगों की पहचान की जा रही है।
फरार मुख्य आरोपी की गिरफ्तारी के बाद इस पूरे नेटवर्क के संचालन, फंड फ्लो और संभावित विदेशी कनेक्शन के संबंध में और जानकारी सामने आने की उम्मीद है।
निष्कर्ष
अलीगंज थाना क्षेत्र के रिध्या प्लाजा में कथित अंतरराष्ट्रीय साइबर फ्रॉड कॉल सेंटर का खुलासा लखनऊ में साइबर अपराध के बढ़ते स्वरूप को सामने लाता है। पुलिस के मुताबिक इस सेंटर में अमेरिकी नागरिकों को तकनीकी समस्या और कंप्यूटर सिक्योरिटी अलर्ट के नाम पर संपर्क किया जाता था। इसके बाद रिमोट एक्सेस हासिल कर उन्हें कथित रूप से गंभीर कानूनी कार्रवाई का डर दिखाया जाता था और अलग-अलग माध्यमों से रकम ट्रांसफर कराई जाती थी।
16 लोगों की गिरफ्तारी, 36 लैपटॉप समेत डिजिटल उपकरणों की बरामदगी और मुख्य आरोपी के फरार होने की जानकारी इस मामले की जांच को आगे बढ़ाने के लिए अहम कड़ियां हैं। अब फॉरेंसिक जांच और आरोपियों से पूछताछ के आधार पर पुलिस यह पता लगाने में जुटी है कि इस नेटवर्क की जड़ें कितनी दूर तक फैली हैं और इससे जुड़े अन्य लोग कौन-कौन हैं।
नोट: यह खबर कमिश्नरेट लखनऊ द्वारा जारी प्रेस नोट में दी गई जानकारी पर आधारित है। आरोपियों के खिलाफ लगाए गए आरोपों और उनकी भूमिका का अंतिम निर्धारण न्यायिक प्रक्रिया में साक्ष्यों के आधार पर होगा।
यह खबर भी पढ़ें: UPI पर 0.4% MDR के विरोध में लखनऊ में AAP का प्रदर्शन